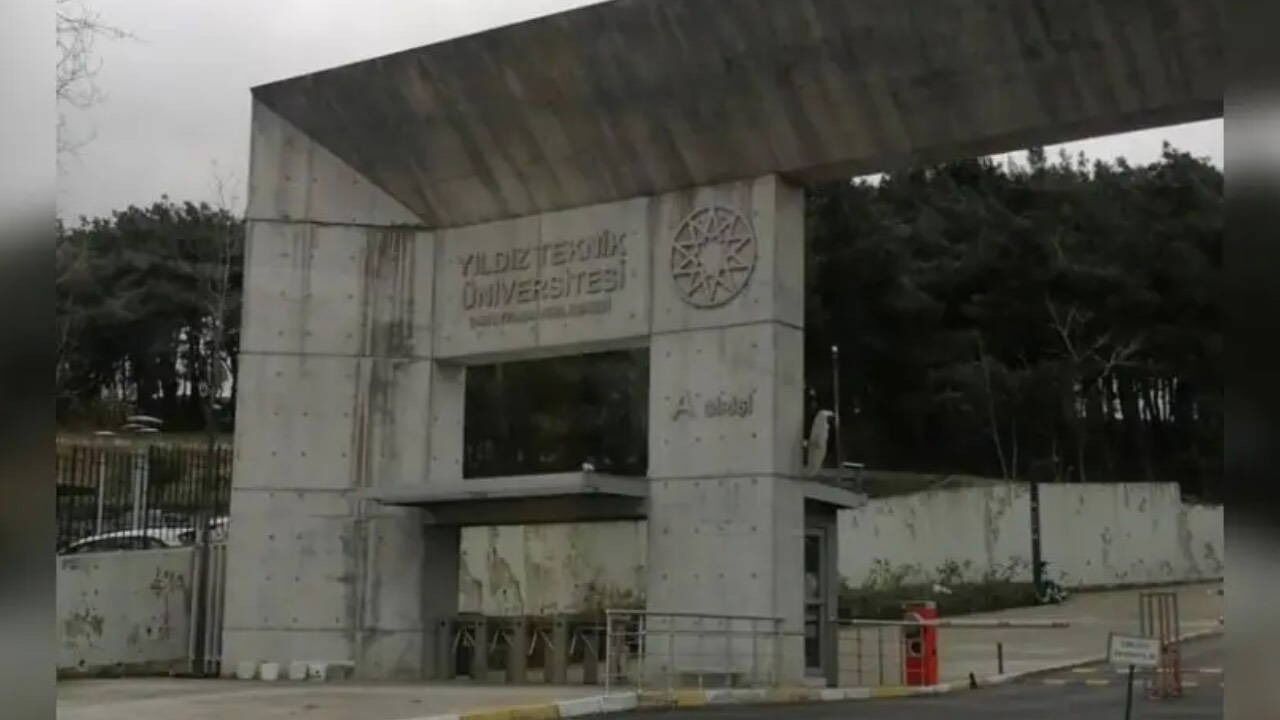
KVKK'nın duyurusuna göre veri ihlali 1 Ekim 2026'da başladı ve aynı gün tespit edildi. Üniversitenin sanallaştırma altyapısı ile bu altyapı üzerinde çalışan sunucuların fidye yazılımı saldırısından etkilendiği bildirildi.
İhlalden etkilenmiş olabilecek kişi grupları arasında öğrenciler, personel ve ziyaretçiler yer aldı. Mevcut kayıtlara göre yaklaşık 140 bin öğrenci ve 4 bin 500 personelin etkilenmiş olabileceği değerlendirilirken, ziyaretçilere ilişkin sayı henüz belirlenemedi.
Hangi kişisel verilerin etkilendiği henüz bilinmiyor
KVKK'ya yapılan bildirimde, saldırıdan etkilenen kişisel veri kategorilerinin henüz belirlenemediği açıklandı.
Kurul, YTÜ tarafından iletilen veri ihlal bildirimini değerlendirdi. İncelemenin devam ettiği belirtilirken, KVKK'nın 7 Ekim 2026 tarihli ve 2026/2203 sayılı kararıyla ihlal bildiriminin Kurumun internet sitesinde ilan edilmesine karar verildi.
Bu nedenle mevcut aşamada hangi kişisel verilerin saldırıdan etkilendiğine ilişkin kesin bir bilgi bulunmuyor.
Üniversitede daha önce de sistem sorunları yaşanmıştı
YTÜ'de 1 Ekim'den itibaren yaşanan sistem sorunları, ders kayıtlarının devam ettiği dönemde öğrencileri de etkiledi.
Üniversite yönetimi daha önce elektronik hizmet altyapısında teknik çalışmalar yürütüldüğünü açıklamıştı. Yaşanan aksaklıklar arasında Öğrenci Bilgi Sistemi (OBS), çevrim içi ders ve e-imza sistemlerinde yaşanan sorunlar da yer almıştı.

KVKK'nın son duyurusuyla birlikte üniversitenin yaşadığı teknik sorunların fidye yazılımı saldırısıyla bağlantılı olduğu resmî kayıtlara da yansımış oldu.